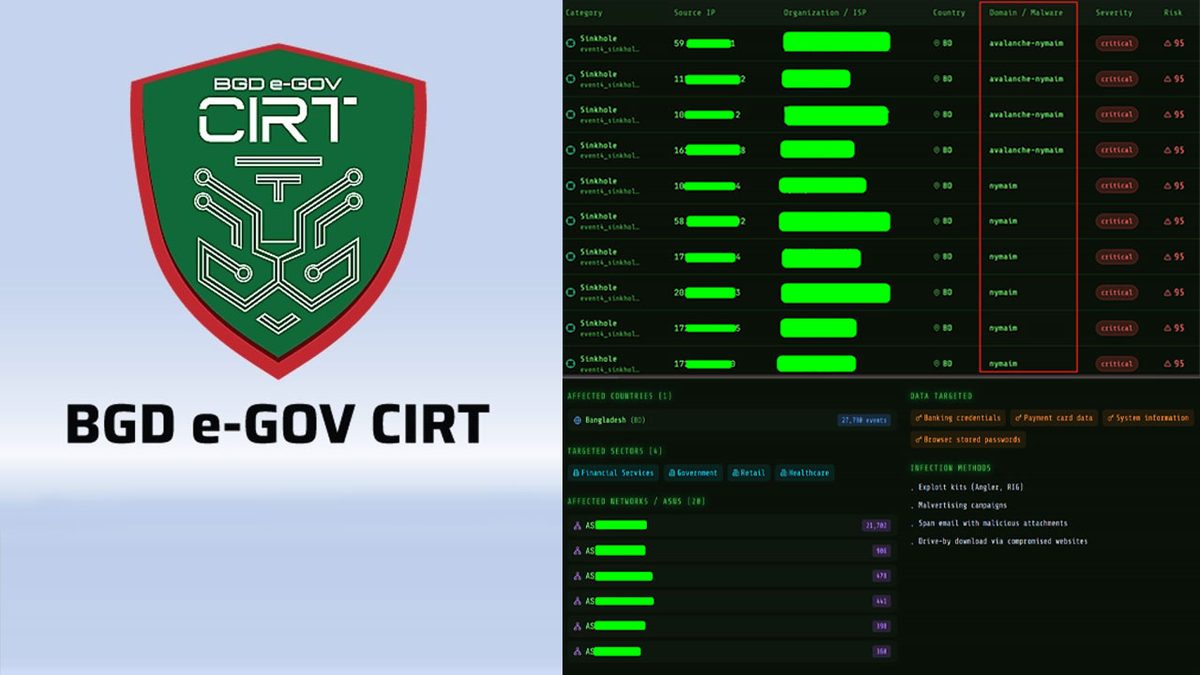
বাংলাদেশের সাইবার জগতে নতুন ধরনের হুমকি শনাক্ত করেছে ‘বিজিডি ই-গভ সার্ট’। সম্প্রতি এক প্রতিবেদনে সংস্থাটি জানিয়েছে, দেশে ‘অ্যাভালাঞ্চ নিমাইম লোডার’ নামের ক্ষতিকর ম্যালওয়্যারের সক্রিয়তা পুনরায় দেখা যাচ্ছে, যা ব্যক্তিগত ও প্রাতিষ্ঠানিক তথ্য নিরাপত্তার জন্য উচ্চমাত্রার ঝুঁকি তৈরি করতে পারে। এই ম্যালওয়্যার মূলত কম্পিউটার সিস্টেমে ঢুকে তথ্য চুরি, র্যানসমওয়্যার ইনস্টলেশন ও দূরবর্তী নিয়ন্ত্রণের মতো নানা ক্ষতিকর কার্যক্রম পরিচালনা করে।
প্রতিবেদন অনুযায়ী, নিমাইম ম্যালওয়্যার প্রথমদিকে একটি র্যানসমওয়্যার লোডার’ হিসেবে তৈরি হয়েছিল। কিন্তু সময়ের সঙ্গে সঙ্গে এটি আরও জটিল ও বহুমুখী রূপ নিয়েছে। বর্তমানে এটি বিভিন্ন ক্ষতিকারক পে-লোড ডাউনলোডও চালাতে সক্ষম। এর মধ্যে রয়েছে ব্যাংকিং ট্রোজান, র্যানসমওয়্যার ও রিমোট এক্সেস টুল (র্যাট)। ফলে হামলাকারীদের হাতে আক্রান্ত ব্যবহারকারীর সিস্টেম সম্পূর্ণ নিয়ন্ত্রণ চলে যেতে পারে।
নিমাইম ম্যালওয়্যার সাধারণত ফিশিং ইমেইল, ড্রাইভ-বাই-ডাউনলোড ও কম্প্রোমাইজড ওয়েবসাইটের মাধ্যমে ছড়ায়। একবার ম্যালওয়্যারটি সিস্টেমে প্রবেশ করলে এটি এনক্রিপটেড কোড ডিক্রিপ্ট করে নিজের কার্যক্রম শুরু করে যাতে অ্যান্টিভাইরাস বা সিকিউরিটি সফটওয়্যার সহজে শনাক্ত করতে না পারে। ‘নিমাইম’ এর অন্যতম বৈশিষ্ট্য হলো এর মডুলার ডিজাইন অর্থাৎ এটি বিভিন্ন অংশে কাজ করে এবং প্রয়োজনে নিজেকে আপডেট করতে পারে—যার কারণে এটি শনাক্ত ও নির্মূল করা কঠিন।
সার্টের প্রতিবেদনে আরও জানানো হয়, এই ম্যালওয়্যার দ্বারা ২০টি ভিন্ন নেটওয়ার্ক সেবাপ্রদানকারীর সিস্টেমের মাধ্যমে বাংলাদেশে ২৭ হাজারের বেশি হামলা চালিয়েছে। এতে ব্যাংকিং তথ্য, পেমেন্ট কার্ডের তথ্য ও সিস্টেম কনফিগারেশনের তথ্যভান্ডারকে লক্ষ্য করে হামলা করা হয়। এসব হামলার মাধ্যমে প্রাপ্ত তথ্য আর্থিক জালিয়াতি, একাউন্টের দখল নেওয়া, পরিচয় চুরি এবং অন্যান্য ধরনের সাইবার আক্রমণ চালানো হয়।
বিজিডি ই-গভ সার্ট সতর্ক করে জানিয়েছে, এই ম্যালওয়্যার আগে যে ‘অ্যাভালাঞ্চ ফাস্ট-ফ্লাক্স নেটওয়ার্ক’ ব্যবহার করত, সেটি একসময় আন্তর্জাতিক আইন প্রয়োগকারী সংস্থাগুলোর যৌথ অভিযানে ভেঙে দেওয়া হয়েছিল। তবে সাম্প্রতিক কার্যক্রম প্রমাণ করে ‘অ্যাভালাঞ্চ’ অবকাঠামোর অবশিষ্ট অংশ বা এর ‘ক্লোন’ করা নেটওয়ার্ক ব্যবহার করে আবারও সক্রিয় হয়েছে এই ম্যালওয়্যার। এর ফলে সংক্রমণের ঝুঁকি সরকারি ও বেসরকারি উভয় পর্যায়ে বেড়েছে।
এই ম্যালওয়্যার সংক্রমণ রোধে নিয়মিত অপারেটিং সিস্টেম ও অন্যান্য সফটওয়্যার আপডেট রাখা, অজানা ইমেইলের এটাচমেন্ট না খোলা ও নির্ভরযোগ্য অ্যান্টিভাইরাস সলিউশন ব্যবহারের মাধ্যমে পরামর্শ দিয়েছে বিজিডি ই-গভ সার্ট। পাশাপাশি প্রতিষ্ঠানগুলোকে ‘মাল্টি লেয়ার ডিফেন্স সিস্টেম’ গ্রহণের আহ্বান জানানো হয়েছে, যাতে এ ধরনের উন্নত ম্যালওয়্যার সংক্রমণ রোধ করা যায়।